Skontaktuj się
Google 5,0 (200+ opinii) Platforma B2B

Cyberbezpieczeństwo dla firm

Monitorujemy systemy 24/7, reagujemy natychmiast i zapobiegamy incydentom, zanim wyrządzą szkody.

  • Monitoring zagrożeń 24/7
  • Zgodność z normami
  • Ochrona danych

Zabezpieczamy przed atakami całe środowisko IT

Wystarczy jeden nieautoryzowany dostęp, by dane firmy trafiły w niepowołane ręce lub ransomware zablokował całą działalność.

Razem z zespołem specjalistów z SOC360 możemy temu zaradzić. Dostosujemy warstwy ochrony i model bezpieczeństwa do rzeczywistych zagrożeń.

  • Reagujemy w chwili wykrycia zagrożenia

    Atak może rozpocząć się w nocy, w weekend lub w czasie urlopu. Opóźniona reakcja zwiększa skalę incydentu i koszt jego usunięcia. Dlatego nasz monitoring działa nieprzerwanie. Wykrywamy zagrożenia natychmiast i izolujemy od razu.

  • A Ty masz spokój, bo wiesz, że Twój partner technologiczny czuwa nad bezpieczeństwem 24/7.

Bezpieczeństwo IT -inwestycja w odporność firmy

Bez odpornej infrastruktury IT trudno utrzymać ciągłość działania. A zagrożenia zmieniają się tak samo szybko, jak technologia.

  • Ryzyko nieskutecznej ochrony

    Jedno zablokowane środowisko może wstrzymać sprzedaż i produkcję. Straty rosną z każdą godziną.

    Jak to rozwiązujemy? Monitoring 24/7 wykrywa zagrożenia w czasie rzeczywistym, ograniczając ich wpływ na infrastrukturę.

  • Trudne prognozowanie kosztów IT

    Nowe zagrożenia, regulacje, rosnąca złożoność infrastruktury. Jak w takim otoczeniu planować roczny budżet IT i utrzymać kontrolę nad kosztami ochrony?

    Jak to rozwiązujemy? Monitorujemy zagrożenia i analizujemy ryzyko na bieżąco. Mniej incydentów to mniej niespodziewanych kosztów.

  • Regulacje i zaufanie rynku

    RODO, NIS2, audyty bezpieczeństwa - rynek oczekuje, że Twoja firma będzie odporna i godna zaufania. To często także warunek udziału w przetargach, współpracy z partnerami i rozmów z inwestorami.

    Jak to rozwiązujemy? Dobieramy zabezpieczenia, które nadążają za wymaganiami RODO, NIS2 i audytów. Gdy przyjdzie kontrola lub pytanie od partnera - jesteś przygotowany.

  • Niejasna odpowiedzialność za ryzyko

    Podczas incydentu nie ma czasu na zastanawianie się, kto odpowiada za reakcję. Brak spójnego modelu ochrony dla całej infrastruktury wydłuża czas działania.

    Jak to rozwiązujemy? Przejmujemy odpowiedzialność za ochronę całej infrastruktury. Gdy dojdzie do incydentu, wiadomo kto reaguje i w jakiej kolejności.

A czy Twoja firma jest przygotowana na cyberzagrożenia?

Postaw na model cyberbezpieczeństwa, który zapewnia stały nadzór nad infrastrukturą, porządkuje odpowiedzialność i utrzymuje adekwatny poziom ochrony wraz z rozwojem Twojej technologii.

Wybierz pakiet dla swojej organizacji

Koszt ochrony można zaplanować. Skutków incydentu - nie. Dlatego oferujemy trzy poziomy zabezpieczeń, dopasowane do wielkości i dojrzałości środowiska IT.

Płatność
  • Essential

    Najlepszy dla małych firm

    od 3 499 zł netto /mies.

    + 31 zł za każdy endpoint

    Skorzystaj z bezpłatnej wyceny

    Najważniejsze cechy:

    • Do 500 endpointówLiczba endpointów to łączna liczba serwerów i komputerów objętych usługą.
    • Ochrona SentinelOne przed ransomware i wyciekami danych
    • Monitoring 24/7 i pogłębiona analiza
    • Błyskawiczna reakcja na incydenty
  • Premium

    Dla dużych firm ze szczególnymi potrzebami

    Wycena indywidualna

    Usługę wycenimy po rozmowie z Tobą

    Wyceń indywidualnie usługę

    Najważniejsze cechy:

    • Dowolna liczba endpointówLiczba endpointów to łączna liczba serwerów i komputerów objętych usługą.
    • Wszystko co w pakiecie Professional
    • Integracja z narzędziami bezpieczeństwa klienta
    • Monitoring usług chmurowych Microsoft
    • Wdrożenie i monitoring XDR, NDR, SIEM

    + Wszystko to co w pakiecie Professional

    • Ochrona własności intelektualnej i reputacji
    • Ochrona SentinelOne przed ransomware i wyciekami danych
    • Monitoring 24/7 i pogłębiona analiza
    • Błyskawiczna reakcja na incydenty

Od zdarzenia do reakcji

Przykładowa obsługa zdarzenia

  1. Natychmiastowa reakcja na zdarzenie

    System izoluje zdarzenie i wysyła zgłoszenie do technika

  2. Analiza zdarzenia

    Średnio w ciągu 9 minut specjalista rozpoczyna analizę zgłoszenia. Twojej firmie nic już nie zagraża.

  3. Zakończenie

    Średnio po 33 minutach rozpoznajemy problem i przesyłamy analizy do klienta

Sprawdź dokładne różnice

Funkcja Essential Dla małych firm Professional Dla średnich firm Premium Dla dużych firm
Liczba endpointów - łączna liczba serwerów i komputerów objętych usługą do 500 do 1 000 Dowolna liczba
Najwyższej jakości system cyberbezpieczeństwa firmy SentinelOne Tak Tak Tak
Monitoring i wnikliwa analiza każdej podejrzanej aktywności w sieci 24/7 Tak Tak Tak
Błyskawiczna, punktowa reakcja na wykryte zagrożenia cyberbezpieczeństwa 24/7 Tak Tak Tak
Całodobowe wsparcie zespołu ekspertów cyberbezpieczeństwa Tak Tak Tak
Ochrona przed atakami ransomware Tak Tak Tak
Ochrona przed wykradaniem danych i tożsamości cyfrowej Tak Tak Tak
Raporty i wsparcie w obsłudze incydentów cyberbezpieczeństwa Tak Tak Tak
Zgodność z regulacjami i wymaganiami cyberbezpieczeństwa Tak Tak Tak
Raporty i wsparcie w obsłudze incydentów cyberbezpieczeństwa Tak Tak Tak
Ochrona własności intelektualnej i reputacji firmy, a także zapewnienie ciągłosci działania Tak Tak Tak
Integracja z narzędziami bezpieczeństwa wdrożonymi w środowisku klienta (SentinelOne, CrowdStrike, Microsoft, CheckPoint, PaloAlto, Eset, Cybereason) Nie Nie Tak
Monitoring systemów i usług w chmurze Microsoft Nie Nie Tak
Wdrożenia, testy, utrzymanie i monitoring systemów cyberbezpieczeństwa klasy XDR, NDR, SIEM Nie Nie Tak
Usługi w zakresie Cyber Threat Intelligence (CTI) i Open Source Intelligence (OSINT), konsultacje i atrakcyjne szkolenia Nie Nie Tak

W cyberbezpieczeństwie stawką są dane, reputacja i ciągłość działania

Jedno naruszenie może oznaczać wyciek danych i utratę zaufania klientów. Pomagamy firmom, które nie chcą się o tym przekonać na własnej skórze.

Umów bezpłatną konsultację
  • „Czy mamy zapewniony stały, ludzki nadzór nad infrastrukturą?”

    Cyberbezpieczeństwo nie może być dodatkiem do innych obowiązków ani polegać wyłącznie na automatycznych alertach.

    Z x-kom dla firm nad Twoim środowiskiem czuwa dedykowany zespół analityków SOC.

  • „Kto odpowiada za komunikację i decyzje?”

    W sytuacji kryzysowej nie ma czasu na szukanie właściwej osoby.

    Z nami masz indywidualnego opiekuna odpowiedzialnego za przepływ informacji, dzięki czemu decyzje zapadają szybko.

  • „A jeśli mamy już własne zabezpieczenia?”

    Wiele firm ma częściowe systemy ochrony, ale brakuje im integracji i stałego nadzoru.

    W x-kom dla firm integrujemy się z istniejącym środowiskiem i uzupełniamy luki tam, gdzie to konieczne.

  • „Czy potrzebuję dodatkowych narzędzi?”

    Rozproszone rozwiązania często zwiększają złożoność zamiast ją ograniczać.

    Dlatego zapewniamy komplet narzędzi bezpieczeństwa w modelu abonamentowym. Korzystamy z rozwiązań komercyjnych i sprawdzonych technologii open-source.

  • „Co dzieje się, gdy incydent wydarzy się w nocy?”

    Czas reakcji ma bezpośredni wpływ na skalę strat.

    W x-kom dla firm analizujemy alerty w czasie rzeczywistym i wiemy, które zasoby są krytyczne dla Twojego biznesu. Reagujemy natychmiast, bez czekania do kolejnego dnia.

  • „Jaka jest gwarancja skuteczności?”

    Cyberbezpieczeństwo trudno „zobaczyć”, a brak incydentu bywa mylony z brakiem potrzeby ochrony.

    Dlatego działamy w oparciu o mierzalne procesy: otrzymujesz raporty o zdarzeniach i podjętych działaniach.

5,0 200+ opinii

Ochrona IT, na której możesz polegać - tak mówią nasi klienci

  • Sklep x-kom ma naprawdę dobrze dobraną ofertę. Dział biznesu pozytywnie zaskakuje kompleksowością, jakością usług i elastycznością w kontaktach. Jakość dostaw oraz rozpatrywanie kwestii spornych i reklamacji to ścisła czołówka.

    Karol Pryczkowski Specjalista ds. Zakupów, Techland S.A.
  • Przez cały okres naszej współpracy x-kom wywiązywał się ze swoich zobowiązań rzetelnie i bezproblemowo. Firma x-kom dała się poznać jako firma profesjonalna, zorientowana na potrzeby i oczekiwania klienta, ceniąca sobie jakość sprzedawanych produktów.

    Katarzyna Połomska Kierownik ds. zamówień sprzedaży, AK-TEL
  • Jesteśmy bardzo zadowoleni ze współpracy z x-kom. Ich zespół wykazuje się nie tylko fachową wiedzą, ale także doskonałą komunikacją i elastycznością w działaniu. Zawsze możemy liczyć na szybką reakcję i wsparcie, co czyni x-kom niezawodnym partnerem.

    Łukasz Fereniec IT Manager, Pilot International Sp. z o.o. Sp.k
  • Współpraca z firmą x-kom to wielka przyjemność. Dostępność towarów, szybki proces realizacji zamówień. Współpraca z działem biznesu oraz z opiekunem jest na bardzo wysokim poziomie.

    Mateusz Ciesielski Specjalista ds. obsługi klienta, RAM sp. j.
  • Polecamy x-kom jako rzetelnego, profesjonalnego i godnego zaufania partnera do współpracy. Szybkość kontaktu, elastyczność i odpowiedzialność sprawiają, że sprzęt zawsze dociera do nas na czas, a to pomaga nam realizować cele biznesowe.

    Sandra Wardas Office Manager, 4Experience sp. z o.o.
  • Firma x-kom zawsze jest w stanie sprostać wyzwaniom terminowym i logistycznym – a wszystko to dzięki ekspresowym dostawom door-to-door. Współpracujemy już długie lata, więc możemy polecić x-kom jako profesjonalnego, rzetelnego, godnego zaufania partnera.

    Przemysław Kwiatkowski i Bartosz Kogut Wiceprezesi Zarządu, SFD S.A.
  • Jako partner B2B w znacznie wygodniejszy sposób składamy zamówienia, a ceny są jeszcze atrakcyjniejsze. Dużą wygodą jest możliwość telefonicznego składania zamówień. Śmiało możemy polecać i rekomendować współpracę z x-komem.

    Michał Sieradzki Właściciel firmy IT-Logic, IT-Logic
  • Indywidualne podejście, fachowe doradztwo i sprawna obsługa to kluczowe atuty x-komu. Relacja z opiekunem opiera się na stałym kontakcie. Doradca skrupulatnie monitoruje realizację zamówienia. Oferta jest dostosowana do oczekiwań klienta.

    Teresa Szczurek Specjalista ds. administracji, HOMEKONCEPT sp. z o.o. sp.k.
  • Przez cały okres współpracy x-kom dał się poznać jako sumienna, rzetelna, dbająca o potrzeby klienta firma. x-kom charakteryzuje wysoki profesjonalizm. Z przyjemnością możemy polecić x-kom jako solidnego partnera.

    Ewelina Wazia Office Manager, ASSA ABLOY S.A.
9/11

Zobacz, jak inne firmy zabezpieczyliśmy przed atakami

Od szybszych dostaw, przez lepszą kontrolę kosztów, po sprzęt dopasowany do środowiska IT. Sprawdź, co się zmienia, gdy zakup sprzętu przestaje być zbiorem przypadkowych decyzji.

Szkolna pracownia komputerowa – mocny sprzęt w korzystnym rozliczeniu

Liceum Ogólnokształcące Mistrzostwa Sportowego RKS Raków potrzebowało sprzętu dopasowanego do specyfiki swoich uczniów. Pomogliśmy szkole nie tylko dobrać odpowiednią konfigurację. Doradziliśmy także, w jaki sposób zaoszczędzić na kosztach zakupu sprzętu komputerowego.
Zobacz jak to się udało

Jak zmieścić wydajny komputer w kompaktowej obudowie?

Duży producent elektroniki chciał realizować u nas cykliczne zamówienie na montaż zestawów komputerowych. Potrzebne były jednostki mieszczące się w obudowach RACK, a jednocześnie wyposażone w odpowiednio dobrane, wydajne komponenty. Jak poradziliśmy sobie z tym zadaniem?

Zobacz jak to się udało
Zobacz wszystkie realizacje

Myślisz, że ataki hakerskie nie dotyczą Twojej firmy?

To powszechne przekonanie, ale statystyki pokazują coś innego. Sprawdź, jak wygląda rzeczywisty krajobraz zagrożeń.

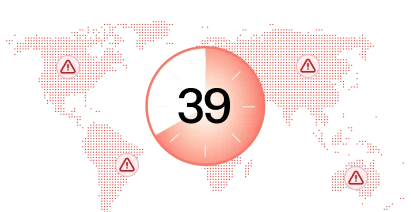
  • Cyberatak następuje średnio co 39 sekund na świecie

    Ponad 2200 ataków dziennie - te firmy, też myślały, że ich to nie będzie dotyczyło. Zazwyczaj zgłaszają się do nas tuż po ataku.

  • Większość ataków jest poza standardowymi godzinami pracy

    Hackerzy nie będą czekali na Twój zespół w biurze. Zapewnij sobie ochronę 24/7 ze średnią reakcją już po 9 minutach.

  • Z rachunku Firmowego Odbiorca Hackerzy
    Kwota 18 000 000 zł

    Średni koszt jednego wycieku danych to ok. 18 mln zł

    Miesięczny koszt abonamentu jest nawet 3000 razy niższy. Czy jesteś w stanie poświęcić życie w ciągłej niepewności za ułamek kwoty?

Chcę zadbać o cyberbezpieczeństwo
500+ osób już skorzystało z konsultacji

Potrzebujesz sprzętu lub usług IT dla firmy?

  • Jeśli napiszesz do 13:00, odpowiemy w ciągu 2 godzin. Jeśli później - w kolejnym dniu roboczym.

Administratorem Twoich danych jest x-kom biznes sp. z o.o. z siedzibą w Częstochowie. Potrzebujemy Twoich danych, aby obsłużyć zgłoszenie. Szczegóły znajdziesz w naszej klauzuli.

    Liczba pracowników
    Temat rozmowy
    Numer wykorzystamy wyłącznie do konsultacji
    +48
    Dodaj załącznik (opcjonalne) Max 10 MB.JPG.PNG.PDF.DOC.DOCX
    (opcjonalne)

    Administratorem Twoich danych jest x-kom biznes sp. z o.o. z siedzibą w Częstochowie. Potrzebujemy Twoich danych, aby obsłużyć zgłoszenie. Szczegóły znajdziesz w naszej klauzuli.

    Najczęściej zadawane pytania o cyberbezpieczeństwo dla firm

    • Na czym polega usługa cyberbezpieczeństwa w x-kom dla firm?

      Usługa cyberbezpieczeństwa w x-kom dla firm to stały, operacyjny nadzór nad całym środowiskiem IT. Obejmuje ciągły monitoring, analizę zdarzeń, wykrywanie zagrożeń oraz natychmiastową reakcję na incydenty bezpieczeństwa. Wspólnie z zespołem SOC360 zapewniamy spójny model ochrony z jasno określoną odpowiedzialnością. Chronimy przed atakami hakerskimi, utratą danych, próbami przejęcia tożsamości oraz zaawansowanymi kampaniami ransomware. Zespół specjalistów SOC obserwuje alerty, aktywnie analizuje zachowanie infrastruktury i uruchamia odpowiednie procedury izolacji w chwili wykrycia zagrożenia.

    • Czy Wasza usługa obejmuje ciągły monitoring 24/7?

      Tak. Monitoring i analiza zdarzeń działają nieprzerwanie - również w nocy, w weekendy i podczas świąt. Dzięki temu zagrożenie jest wykrywane i izolowane niezależnie od godzin pracy Twojego zespołu.

    • Jak szybko rozpoczynana jest reakcja po wykryciu incydentu?

      Reakcja uruchamiana jest natychmiast po wykryciu zagrożenia. Zdarzenie jest analizowane, a procedura izolacji wdrażana bez oczekiwania na „godziny pracy”. Średni czas reakcji naszych analityków to tylko 9 minut.

    • Czy musimy posiadać własne narzędzia bezpieczeństwa?

      Nie. Możemy pracować w oparciu o istniejące rozwiązania lub wdrożyć odpowiednie narzędzia w zależności od skali i poziomu zagrożeń w organizacji.

    • Jak wygląda integracja z obecną infrastrukturą IT?

      Integrujemy się z aktualnym środowiskiem, bez potrzeby przebudowy całej architektury. Analizujemy konfigurację, identyfikujemy luki i dopasowujemy model ochrony do istniejących systemów.

    • Czy usługa zastępuje wewnętrzny dział IT?

      Nie. Wspieramy zespół IT i przejmujemy operacyjny nadzór nad bezpieczeństwem. Dzięki temu wewnętrzny dział może skupić się na rozwoju infrastruktury informatycznej i projektach biznesowych.

    • Jak mierzyć skuteczność cyberbezpieczeństwa?

      Skuteczność mierzy się czasem wykrycia zagrożenia, czasem reakcji oraz liczbą incydentów ograniczonych przed eskalacją. W x-kom dla firm zapewniamy raportowanie zdarzeń i przejrzystość działań.

    • Jakie największe zagrożenia cyfrowe są najczęściej wykrywane?

      Najczęściej są to próby phishingu, nieautoryzowane logowania, złośliwe oprogramowanie, podatności w systemach oraz anomalie w ruchu sieciowym.

    • Ile kosztuje cyberbezpieczeństwo dla firmy?

      Koszt cyberbezpieczeństwa zależy od wielkości organizacji, liczby chronionych urządzeń oraz zakresu ochrony. Dostępne są trzy pakiety, które można dopasować do skali i dojrzałości środowiska IT. Wariant Essential zapewnia podstawową ochronę endpointów, monitoring 24/7 i szybką reakcję na incydenty. Koszt zaczyna się od 3 499 zł netto miesięcznie + 31 zł za każdy endpoint. Pakiet Professional rozszerza ochronę m.in. o zabezpieczenie własności intelektualnej i reputacji firmy przy większej liczbie urządzeń. Cena zaczyna się od 5 999 zł netto miesięcznie + 29 zł za każdy endpoint. Pakiet Professional jest dedykowany średnich firm i rozwijających się organizacji. Obejmuje do 1 000 endpointów oraz wszystkie funkcje pakietu Essential, rozszerzone o ochronę własności intelektualnej i reputacji. Cena zaczyna się od 5 999 zł netto miesięcznie + 29 zł za każdy endpoint. Wypełnij formularz, a wycenimy pakiet dla Twojej organizacji.

    • Czy wdrożenie wymaga zmiany naszych procedur?

      Nie. Dopasowujemy model współpracy do istniejących procesów. Celem jest uproszczenie odpowiedzialności, a nie tworzenie dodatkowych formalności.

    • Jak wygląda raportowanie w przypadku incydentu?

      Po wykryciu zagrożenia otrzymujesz informację o zdarzeniu, podjętych działaniach i rekomendacjach dalszych kroków.

    • Czy nasza firma będzie bezpieczna, nawet jeśli infrastruktura IT podwoi się w ciągu roku?

      Nasza usługa z zakresu cyberbezpieczeństwa została zaprojektowana tak, aby rosła razem z Twoją infrastrukturą informatyczną. Rozbudowa środowiska nie oznacza utraty kontroli nad stanem cyberbezpieczeństwa ani konieczności reorganizacji całego modelu ochrony. Dzięki naszym elastycznym pakietom Twoja organizacja utrzymuje skuteczną strategię bezpieczeństwa danych niezależnie od tempa wzrostu.

    • Jak wygląda proces reagowania na incydenty i kto za niego odpowiada?

      W przypadku zagrożenia kluczowe są czas i jasno określone role. Nasz model obejmuje ciągły monitoring 24/7, natychmiastowe wykrywanie potencjalnych incydentów oraz uruchomienie procedur izolacji bez opóźnień. Proces reagowania na potencjalne incydenty opiera się na wcześniej zdefiniowanych i przetestowanych odpowiednich procedurach, dzięki czemu eliminujemy chaos decyzyjny. Nie otrzymujesz jedynie alertu. Otrzymujesz realne działanie oraz bieżące wsparcie ekspertów SOC, którzy dbają o bezpieczeństwo.

    • Czy usługa pomoże nam spełnić wymagania regulacyjne i utrzymać bezpieczeństwo danych?

      RODO, NIS2 czy wymogi audytowe coraz częściej determinują poziom inwestycji w bezpieczeństwo IT. Zapewniamy narzędzia i raportowanie, które wspierają organizację w utrzymaniu zgodności oraz dokumentowaniu działań związanych z ochroną infrastruktury. Regularna analiza ryzyka i monitoring największych zagrożeń pozwalają utrzymać firmę bezpieczną cyfrowo oraz przygotowaną na kontrole i audyty.

    • Kto odpowiada za bezpieczeństwo w przypadku incydentu?

      Zapewniamy spójny model ochrony i jedno centrum operacyjne. Odpowiedzialność za monitoring i reakcję nie jest rozproszona między wielu dostawców - masz jednego partnera odpowiedzialnego za nadzór nad całym środowiskiem IT i jednego opiekuna, który kontaktuje isę z Tobą. .

    • Dlaczego warto zainwestować w cyfrowe bezpieczeństwo firmy?

      Technologia rozwija się szybko - a wraz z nią zagrożenia. Dlatego dziś skuteczna ochrona bezpieczeństwa IT to warunek stabilnego rozwoju. Bez odpornej infrastruktury trudno skalować biznes, wdrażać nowe rozwiązania i rozwijać sprzedaż online. Dobrze zaprojektowane cyberbezpieczeństwo pozwala bezpiecznie korzystać z danych, rozwijać systemy i aplikacje oraz utrzymywać ciągłość działania nawet w obliczu rosnących zagrożeń. Cyberbezpieczeństwo to także inwestycja w przewidywalność. W kontrolę nad ryzykiem. W zaufanie klientów i partnerów. Firma bezpieczna cyfrowo, rozwija się szybciej, bo nie musi reagować w trybie kryzysowym.

    • Czy możecie sprawdzić jaki jest stan cyberbezpieczeństwa w mojej firmie?

      Tak. Zaczynamy od analizy obecnego środowiska IT - jego architektury, zabezpieczeń, konfiguracji oraz sposobu reagowania na incydenty. Sprawdzamy, jakie systemy są objęte ochroną, gdzie mogą występować luki oraz czy model bezpieczeństwa jest spójny i adekwatny do skali organizacji. Oceniamy nie tylko narzędzia, ale też procesy i odpowiedzialność: kto monitoruje środowisko, czy reakcja na zagrożenia jest wystarczająco szybka. Na tej podstawie przygotowujemy rekomendacje - od uporządkowania obecnych rozwiązań po wdrożenie dodatkowych warstw ochrony. Dzięki temu zyskujesz jasny obraz stanu bezpieczeństwa IT w swojej firmie oraz konkretne kroki, które pozwolą je wzmocnić.